

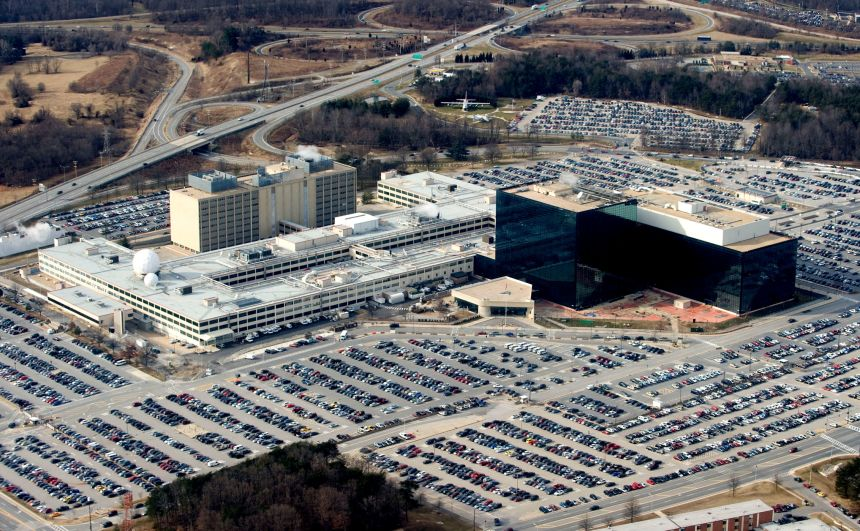
17 ноября высокозащищенная внутренняя коммуникационная сеть Агентства национальной безопасности США (АНБ) NSANet временно вышла из строя, что повлияло на работу некоторых внутренних систем. В результате агентство временно ввело график работы с учетом пиковых нагрузок. Представители АНБ и Директора национальной разведки заявили, что на данный момент нет доказательств того, что инцидент стал результатом внешней кибератаки; причина сбоя кроется в проблемах с программным обновлением, установленным в ходе планового технического обслуживания. При этом ключевые оперативные возможности системы остаются в полном объеме доступными. Многие эксперты считают, что краткосрочное влияние данного события поддается контролю, однако в сочетании с недавней серией сбоев в критически важных системах оно вновь обнажило уязвимость цифровой инфраструктуры США перед лицом «технического долга» и сложностей поддержания работоспособности.
По сообщениям ряда СМИ, NSANet является основной сетью для передачи конфиденциальной информации сотрудниками АНБ (включая сведения высшей степени секретности). После возникновения сбоя штаб-квартира агентства в Форт-Миде (штат Мэриленд) перешла в режим повышенной готовности («желтый код»), предписывающий персоналу, не занятому на срочных работах, приходить на службу по специальному графику. В официальном заявлении АНБ указано, что это было «временное снижение производительности в ходе запланированного планового технического обслуживания», затронувшее часть внутренних систем, однако «ключевые оперативные функции полностью сохранены», а система оснащена многоступенчатой резервной архитектурой. Директор национальной разведки Джей Клейтон дополнительно пояснил, что проблема связана с исправлением серьезной уязвимости PHP, обнаруженной в прошлом месяце. Эта уязвимость затрагивает около 70% веб-сайтов в мире, причем исследователи использовали инструменты искусственного интеллекта для ускорения процесса выявления и эксплуатации проблемы. После установки патча некоторые системы не смогли перезагрузиться в штатном режиме.
Аналитики в целом сходятся во мнении, что краткосрочное существенное воздействие будет ограниченным. Бывший высокопоставленный сотрудник АНБ отметил, что NSANet скорее представляет собой «сеть сетей», поэтому вероятность ее полного отключения крайне мала; для запросов разведки высшего приоритета и экстренной связи с президентом Трампом, находящимся с визитом в Азии, система автоматически переключается на резервные каналы, поэтому это не создает немедленной угрозы для принятия решений в сфере национальной безопасности. Другой аналитик из разведывательного сообщества добавил, что сбой, вероятно, замедлит повседневный анализ и эффективность внутренней координации, но не повлияет напрямую на возможности мониторинга или раннего предупреждения на передовой. Система обмена разведывательной информацией «Пять глаз» также не пострадала.
Однако многие эксперты по кибербезопасности подчеркивают предупредительный характер этого инцидента. Исследователь из Вашингтонского аналитического центра заявил: «Когда собственная секретная сеть самой продвинутой разведывательной структуры США дает сбой из-за установки обновления, это подрывает доверие внешнего мира к способности США обеспечивать кибероборону». Бывший сотрудник Управления кибербезопасности и инфраструктуры США (CISA) указал, что недавние сбои в системе авиаперевозок Федерального управления гражданской авиации (FAA), масштабные проблемы со службами Microsoft и сбои в онлайн-банкинге, наложившись на инцидент с АНБ, демонстрируют общую картину: хотя на данный момент нет доказательств скоординированной атаки, все эти случаи показывают, что практически все ключевые аспекты нашей жизни сильно зависят от цифровых систем, многие базовые технологии которых работают уже более десяти лет и накапливают значительный «технический долг». Некоторые аналитики полагают, что ускорение обнаружения уязвимостей с помощью ИИ вынуждает глобальные учреждения спешно устанавливать патчи, сам процесс которых может стать новым источником рисков.
В более глубоком смысле, согласно преобладающему мнению экспертов, данный сбой является контролируемым техническим событием, не оказывающим прямого значимого воздействия на национальную безопасность в краткосрочной перспективе; однако он служит тревожным сигналом: в эпоху высокой цифровизации даже самые ресурсообеспеченные организации с наивысшим уровнем защиты не могут полностью избежать перебоев, вызванных обслуживанием, установкой патчей или сложными зависимостями. Поиск баланса между «быстрым устранением уязвимостей» и «обеспечением стабильности систем» становится долгосрочной задачей, которую правительствам и ключевым структурам всех стран необходимо решать. На текущий момент продолжаются работы по восстановлению сети, и АНБ подчеркивает, что его способность защищать национальную безопасность не была нарушена данным инцидентом.
